Trust Wallet安全协议详解:你的钱包信息怎么被保护
Trust Wallet把"你的密钥你做主"写进了底层架构,从本地存储到交易签名层层设防Trust Wallet的安全协议与防范措施:怎样保护用户的敏感信息,核心逻辑是让敏感数据留在设备内部。
私钥和助记词从生成起就只存在手机本地,云端数据库里找不到任何对应明文。即使服务端被攻破,攻击者拿到的也不过是与用户身份无关的哈希碎片。数据本地化是整套安全体系最底层的锚点,所有后续防护都建立在这个前提上。
每次打开应用或发起交易,需要指纹或面容识别加六位PIN码双重验证。即便手机被短暂拿走,没有生物特征和独立数字组合,钱包资产依然锁死。交易签名在芯片安全隔离区完成,签名不经过应用主进程,降低了内存被恶意代码窃取的风险。
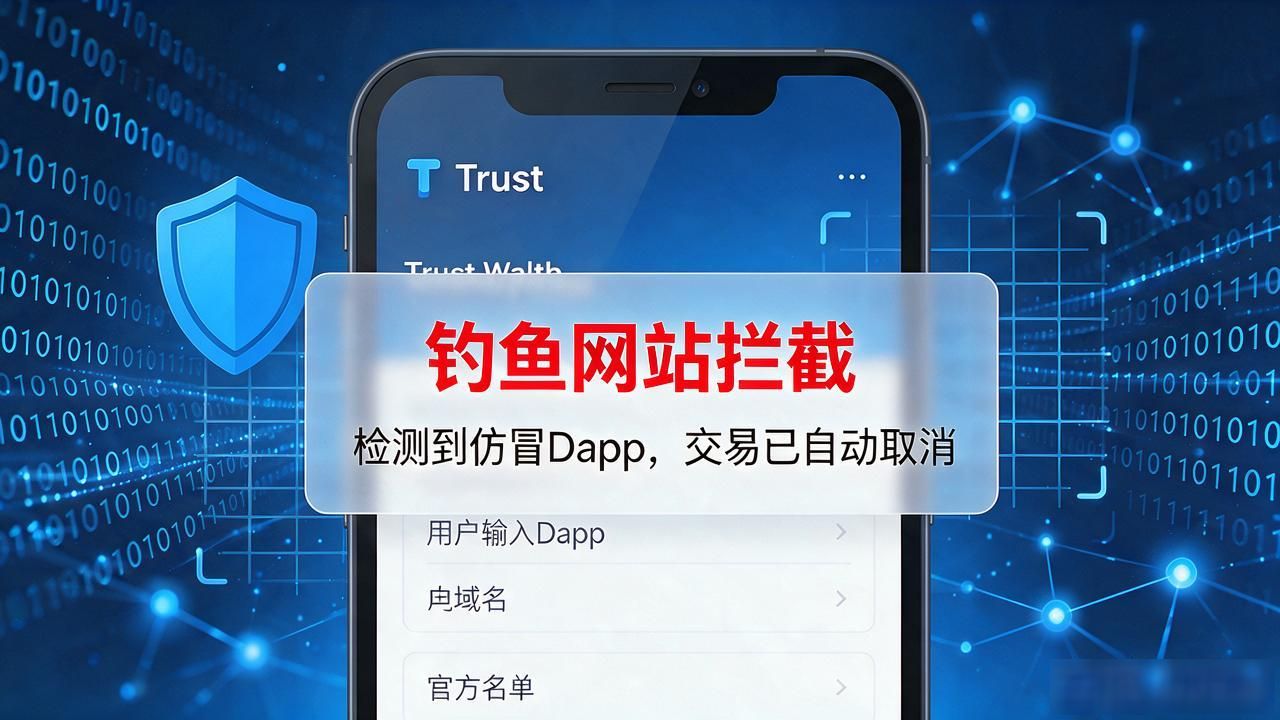
应用内置防钓鱼模块会实时比对用户输入的域名与官方白名单,遇到仿冒DApp或伪造空投页面直接弹出红色警示。社交工程是加密领域最大的漏洞来源,Trust Wallet把这类风险前置拦截,在信息外泄发生之前就切断路径。
防护再强也堵不住人为失误。助记词抄在纸上分两处存放,绝不向任何网站输入完整密钥,对"客服主动联系"保持零信任。遇到可疑弹窗或私链邀请,最稳妥的动作是直接关闭进程而非点击确认。把安全习惯固化成肌肉记忆Trust Wallet安全协议详解:你的钱包信息怎么被保护,才是最后一道闸门。
你平时把助记词存在哪里?手机丢了,你敢说十秒内能恢复钱包吗?
