Trust钱包私钥不上链,去中心化设计到底怎么一步步落地
做了几年钱包产品,我对Trust钱包最深的印象是六个字:密钥不出设备。它不走托管路线,私钥从生成、存储到签名全在用户手机本地完成,服务器只干两件事——拉取链上数据和广播交易。这个设计直接锁死了整个产品的架构方向,后面所有功能都得围绕"信任最小化"来搭。
助记词环节很讲究。用户首次打开App,生成12个英文单词,Trust会反复提醒"抄在纸上Trust钱包的去中心化钱包设计与实现路径,别截图别存云盘"。App内部用AES-256对Keystore做加密,解密密钥由用户设置的PIN通过scrypt派生Trust钱包私钥不上链,去中心化设计到底怎么一步步落地,整个过程不经过任何远程服务。就算手机被物理拆机读取存储芯片,没有PIN也拿不到明文私钥。
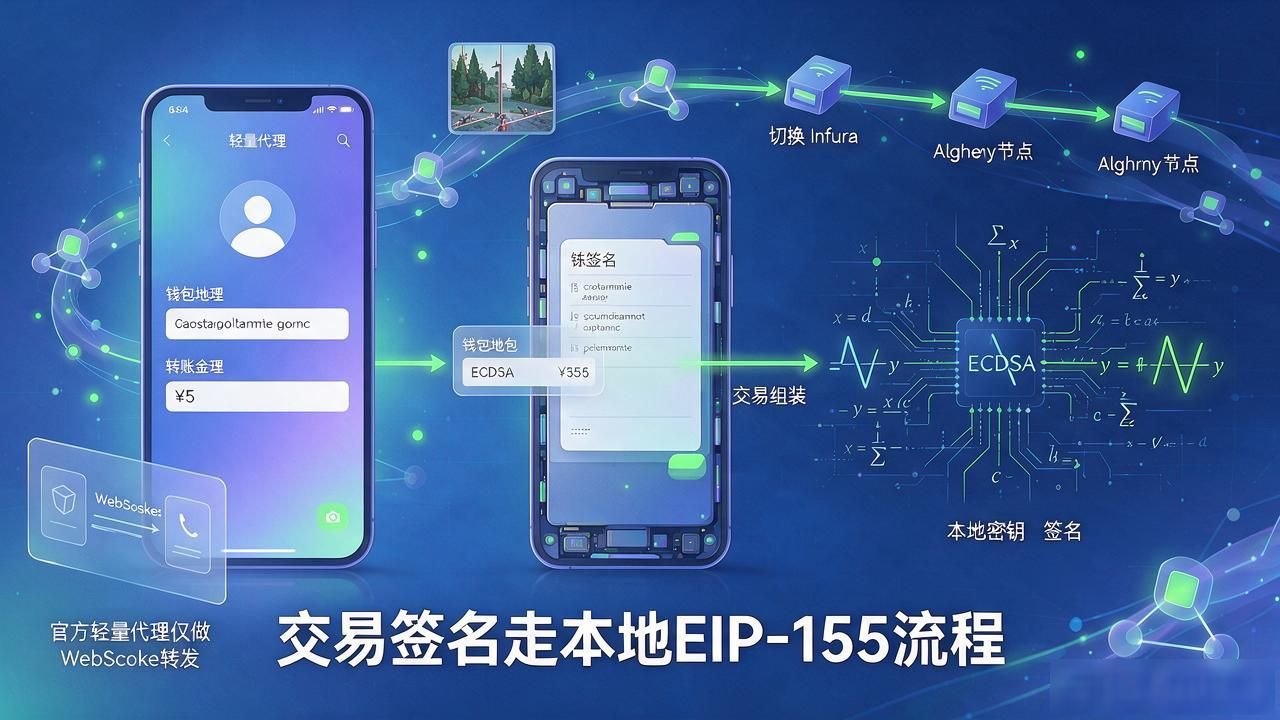
交易签名走的是本地EIP-155流程。用户填好地址和金额点确认,App在内存里组装Unsigned Transaction,调用本地密钥做ECDSA签名,签名后的原始数据通过用户自配的RPC节点广播上链。官方那个轻量代理只做WebSocket转发,不落盘、不存任何签名,断网时用户随时能切到Infura、Alchemy等第三方节点继续操作。
扩展到多链时,Trust没有重写签名逻辑。Arbitrum、BNB Chain、Polygon这些EVM兼容链签名结构完全一致,只需加载对应链ID的EIP-712 Typed Data即可。真正非EVM的链比如Solana,则走单独的密钥派生路径。核心模块升级全部走开源PR审查,社区可以在GitHub上逐行盯每一处变更。
