

Trust钱包去中心化技术:私钥自持与节点直连
2
2026-09-20
Trust钱包去中心化钱包 技术架构到底是怎么搭的
我接触钱包协议层代码快三年了,Trust Wallet在移动端去中心化这件事上做得比较扎实。它不是简单"把私钥放本地"就完了,整套架构围绕一个核心原则:用户的数据永远不离开设备。理解这条主线,才能看懂各层设计之间的逻辑关系。
移动端客户端是地基。密钥对在设备端生成,私钥通过Secure Enclave或Keystore加密落盘,全程不经过任何中心化服务器。App没有后端数据库记录资产,状态完全由链上节点实时拉取。Trust的服务器全部宕机Trust钱包去中心化钱包的技术架构分析,钱包功能也不受影响——你只是少了个代币浏览界面。
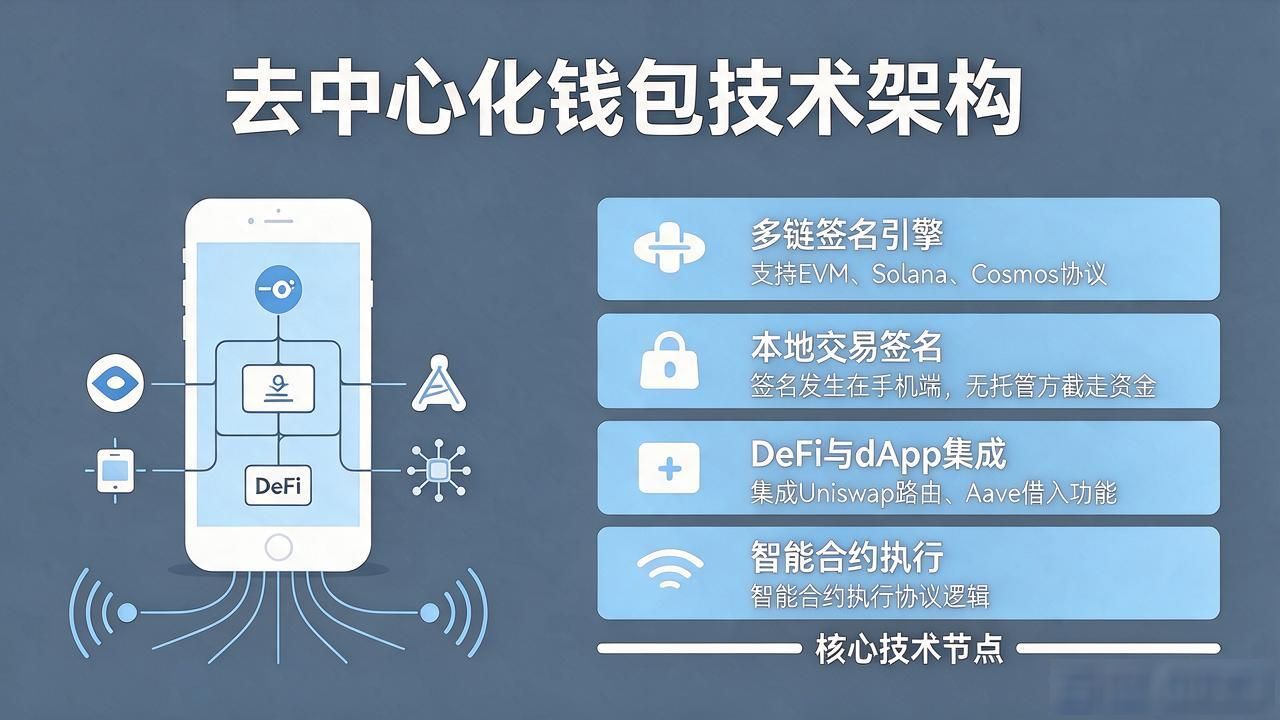
DeFi和dApp集成层让它区别于纯"收款工具"。内置的多链签名引擎支持EVM、Solana、Cosmos等协议,交易构造和签名全部在本地完成再广播给对应节点。调用Uniswap路由或Aave借入,签名发生在手机端,协议逻辑由智能合约执行Trust钱包去中心化钱包 技术架构到底是怎么搭的,没有"托管方"能截走资金。
安全上采用端到端加密助记词,备份和恢复是纯用户行为,不依赖服务端同步。通过零知识证明实现"我拥有这个地址"而不暴露私钥本身,把信任从机构转移到密码学假设上——你信的是SHA-256和椭圆曲线,不是某家公司的风控团队。
对普通用户来说,资产控制权就在手机里。代价也很明确:密钥丢了就不可找回。